Un appareil banal, utilisé chaque jour dans les entrepôts et les magasins, peut suffire à ouvrir l’accès au système informatique d’une entreprise. C’est ce que viennent de démontrer des chercheurs en cybersécurité chez Kaspersky.
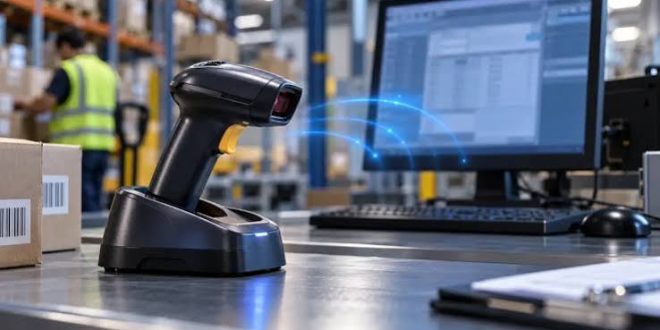
Dans un entrepôt, on pense rarement à la cybersécurité en regardant un employé scanner des colis. C’est pourtant ce geste du quotidien que les experts de Kaspersky viennent d’identifier comme une faille potentielle. Leurs conclusions, présentées au Security Analyst Summit 2026 à Bali, montrent qu’un modèle de lecteur de codes-barres, très répandu dans la logistique et la grande distribution, peut servir de porte d’entrée à une cyberattaque.
Un secteur sous tension
Les entrepôts modernes sont de véritables écosystèmes numériques : logiciels de gestion, terminaux portables, imprimantes d’étiquettes, scanners sans fil. Chaque appareil connecté est un point d’entrée possible. Les ventes mondiales de e-commerce ont presque doublé depuis 2019 et dépassent 6 000 milliards de dollars, si bien qu’un retard ou une interruption dans la chaîne de livraison coûte vite très cher, en argent comme en réputation.
L'actualité du Sénégal dans votre poche
Téléchargez l'app gratuite et suivez l'info en temps réel.
Comment l’attaque fonctionne ?
Un scanner sans fil dialogue avec une base, reliée à un ordinateur. Le problème, c’est que cette base ne vérifie pas réellement l’identité de l’appareil qui lui parle : il n’y a pas d’authentification entre les deux.
Imaginez un pirate à portée Bluetooth de l’entrepôt. Il récupère l’adresse de la base, par exemple en écoutant discrètement les échanges. Il se fait alors passer pour un clavier et envoie des « frappes » à la base, qui les transmet à l’ordinateur comme si un employé les avait tapées. L’ordinateur obéit, et le cyber-attaquant peut lancer des commandes non autorisées sans qu’aucun employé n’ait cliqué sur quoi que ce soit.
Le scanner n’est que la porte d’entrée. Ce qui compte, c’est l’ordinateur qu’il permet d’atteindre : il est considéré comme fiable par le réseau et relié aux systèmes critiques de l’entrepôt. Les chercheurs précisent que ce schéma a été observé sur des appareils de plusieurs fabricants, et qu’il pourrait s’appliquer à d’autres équipements, comme les terminaux portables ou les imprimantes thermiques.
Que peuvent faire les entreprises ?
Les experts recommandent des mesures de bon sens, accessibles même à des structures de taille modeste :
● vérifier chaque nouvel appareil avant de le connecter au réseau ;
● désactiver le Bluetooth quand il n’est pas utilisé et activer une authentification solide ;
● cloisonner le réseau de l’entrepôt, pour que seules les connexions indispensables soient autorisées ;
● appliquer rapidement les mises à jour de sécurité et limiter les droits des comptes au strict nécessaire ;
● tester régulièrement ses défenses par des simulations d’attaque, y compris avec des scénarios impliquant un collaborateur interne.
Une question de culture autant que de technologie
« N’importe quelle technologie, à n’importe quel niveau, peut devenir le point d’entrée d’une cyberattaque », résume Sergey Sidorov, responsable des services de sécurité industrielle chez Kaspersky.
Pour les ports, les plateformes logistiques et la distribution, le message est clair : la sécurité ne s’arrête pas aux serveurs, elle commence au plus petit appareil.
Fily Samb,
Journaliste TIC